
Aparılan müşahidələr və texniki təhlillər nəticəsində bəzi informasiya sistemlərinə qarşı aktiv kibertəhlükələrin mövcudluğu müəyyən edilib. İlkin qiymətləndirmələrə əsasən, müşahidə olunan kiberhücumların müəyyən hissəsində, xüsusilə “Microsoft SQL Server (MSSQL)” və “Firebird” verilənlər bazası sistemlərində, köhnəlmiş versiyalardan, eləcə də standart və ya ilkin giriş məlumatlarından istifadə edildiyi müəyyən olunub.
Fact-info.az xəbər verir ki, bu barədə Rəqəmsal İnkişaf və Nəqliyyat Nazirliyinin tabeliyində fəaliyyət göstərən Milli Kibertəhlükəsizlik Agentliyi (MKA) məlumat yayıb.
Məlumata əsasən, müşahidə edilən hücum ssenarilərindən birinə əsasən, hücumçular zəif qorunan verilənlər bazası sistemlərinə icazəsiz giriş əldə etdikdən sonra ələ keçirilmiş sistemlərdə müxtəlif dəyişikliklər həyata keçirir və həmin resurslar üzərində daha geniş nəzarət imkanları əldə etməyə çalışırlar. Bəzi hallarda sistemə icazəsiz faylların yerləşdirilməsi və həmin fayllardan sonrakı mərhələlərdə sistemə giriş imkanlarının genişləndirilməsi müşahidə olunur.
Təhlükənin əsas xüsusiyyətlərindən biri hücumların zəncirvari xarakter daşımasıdır. Belə ki, bir informasiya sisteminin komprometasiya edilməsindən sonra həmin sistem digər informasiya sistemlərinə qarşı hücumların həyata keçirilməsi üçün aralıq resurs və ya giriş nöqtəsi kimi istifadə oluna bilər. Bu isə insidentlərin daha geniş şəbəkə infrastrukturuna yayılması və əlavə informasiya sistemlərinin riskə məruz qalması ehtimalını artırır.
Hazırda müşahidə olunan kibertəhlükələrin əhatə dairəsinin müəyyənləşdirilməsi, mümkün komprometasiyaların araşdırılması və əlaqəli risklərin qiymətləndirilməsi istiqamətində zəruri tədbirlər davam etdirilir. İnformasiya sistemlərinin mülkiyyətçilərinə və inzibatçılarına aşağıdakı təhlükəsizlik tədbirlərini dərhal həyata keçirmək tövsiyə olunur:
• İstifadə olunan proqram təminatının, xüsusilə “Microsoft SQL Server (MSSQL)” və “Firebird” verilənlər bazası sistemlərinin aktual və istehsalçı tərəfindən dəstəklənən versiyalara yenilənməsi;
• Standart, ilkin və ya sistem tərəfindən təyin edilmiş giriş məlumatlarının dərhal dəyişdirilməsi;
• Mürəkkəb və unikal şifrlərdən istifadə edilməsi;
• Verilənlər bazası və digər kritik xidmətlərin internet üzərindən birbaşa əlçatanlığının məhdudlaşdırılması və girişin yalnız zəruri, əvvəlcədən müəyyən edilmiş İP ünvanlarından həyata keçirilməsinə icazə verilməsi;
• Sistemlərdə şübhəli faylların, icazəsiz dəyişikliklərin və digər anomal fəaliyyətlərin mütəmadi şəkildə yoxlanılması;
• Giriş və fəaliyyət jurnallarının (loqların) mərkəzləşdirilmiş qaydada toplanması və monitorinq edilməsi;
• Sistemə icazəsiz müdaxilə və ya komprometasiya şübhəsi yarandıqda, həmin sistemin digər şəbəkə resurslarından mümkün qədər tez təcrid edilməsi və Milli Kibertəhlükəsizlik Agentliyinə və ya ixtisaslaşmış mütəxəssislərə müraciət edilməsi.
Baxış sayı: 100
 Western Azerbaijan Community calls on Tom Lantos Commission to abandon biased approach
 From Shavkat Mirziyoyev, President of the Republic of Uzbekistan
 Azerbaijan’s cultural heritage showcased at festival in South Korea
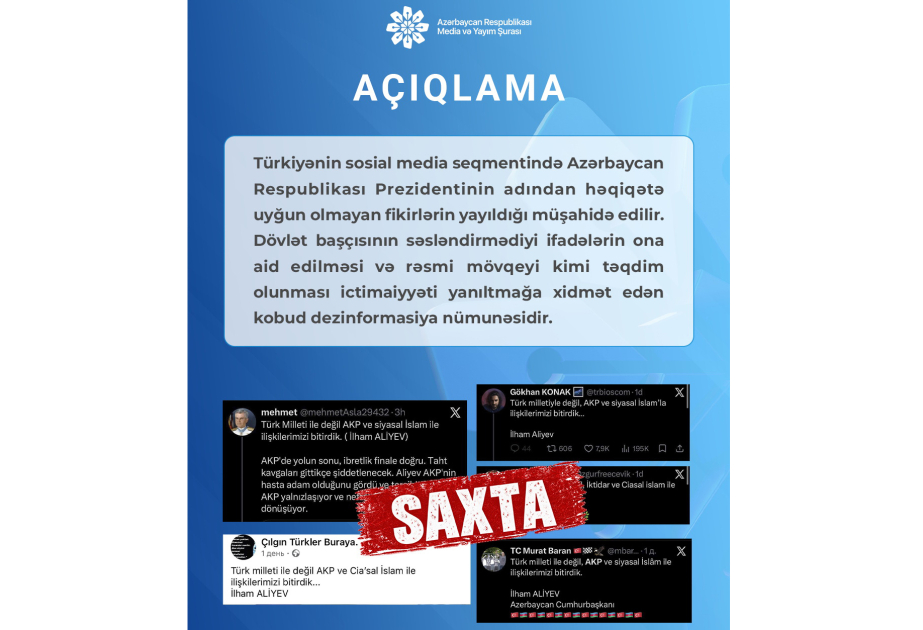 Media and Broadcasting Council urges media to cite official sources in reports on President
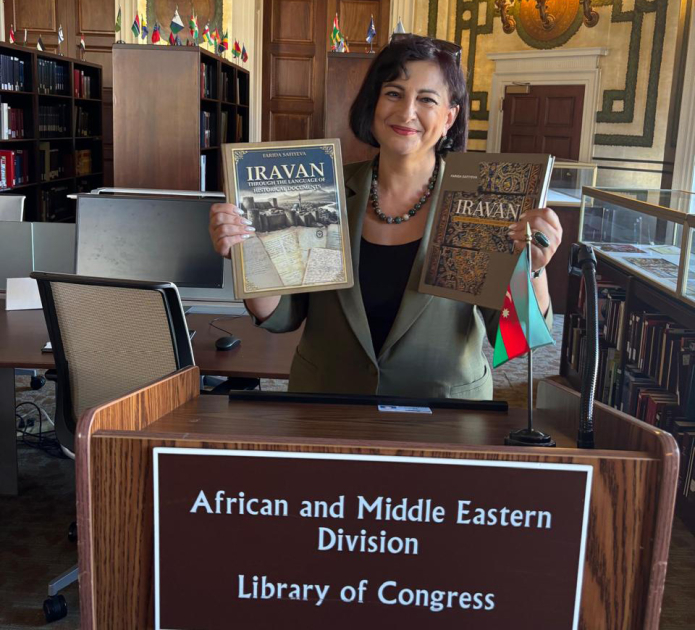 Two books on Yerevan’s history added to US Library of Congress catalogue