
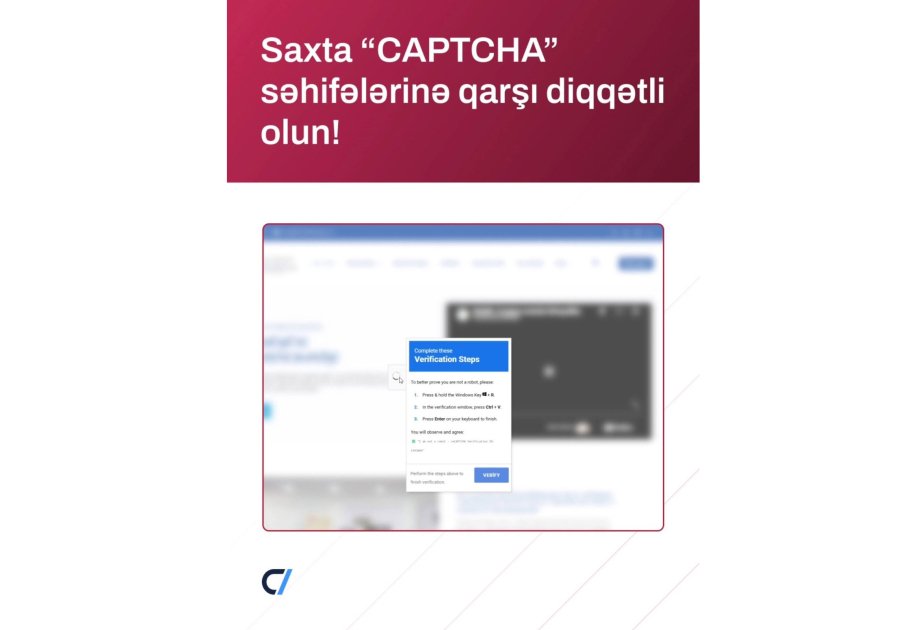
Rəqəmsal İnkişaf və Nəqliyyat Nazirliyi tabeliyində Milli Kibertəhlükəsizlik Agentliyinin apardığı monitorinq zamanı istifadəçiləri aldadaraq onların kompüterlərində zərərli əmrlərin icra edilməsinə yönələn saxta CAPTCHA səhifələrinin yayıldığı aşkar olunub.
Agentlikdən bildirilib ki, kibercinayətkarlar əvvəlcə legitim internet resurslarını ələ keçirərək həmin saytlar üzərində saxta CAPTCHA səhifələri yerləşdirirlər.
İstifadəçilər sayta daxil olduqda təqdim edilən yoxlamanı həqiqi hesab edir və onlardan “robot olmadıqlarını təsdiqləmək” məqsədilə “Windows + R”, “Ctrl + V” və “Enter” düymə kombinasiyalarının icrası tələb olunur. Nəticədə istifadəçinin cihazında zərərli əmr işə düşür və sistem komprometasiya oluna bilər. Belə hallarda istifadəçi fərqinə varmadan zərərli kodu öz əli ilə işə salmış olur ki, bu da cihaza zərərli proqramın yüklənməsinə və fərdi məlumatların oğurlanmasına gətirib çıxarır.
Milli Kibertəhlükəsizlik Agentliyi bildirir ki, həqiqi CAPTCHA yoxlamaları heç vaxt istifadəçidən hər hansı əmrin icrasını, “Run” pəncərəsinin açılmasını və ya mətnin sistemə yapışdırılmasını tələb etmir.
Bununla əlaqədar vətəndaşlara CAPTCHA yoxlaması adı altında təqdim olunan əmrləri diqqətlə nəzərdən keçirmək, əməliyyat sistemini və antivirus proqramlarını mütəmadi yeniləmək, həmçinin naməlum mənbələrdən gələn keçid və yönləndirmələrə qarşı ehtiyatlı davranmaq tövsiyə edilir.
Milli Kibertəhlükəsizlik Agentliyi vətəndaşları kibertəhlükələrə qarşı ayıq olmağa və şübhəli hallarla qarşılaşdıqda dərhal müvafiq qurumlara məlumat verməyə çağırır.
Baxış sayı: 90
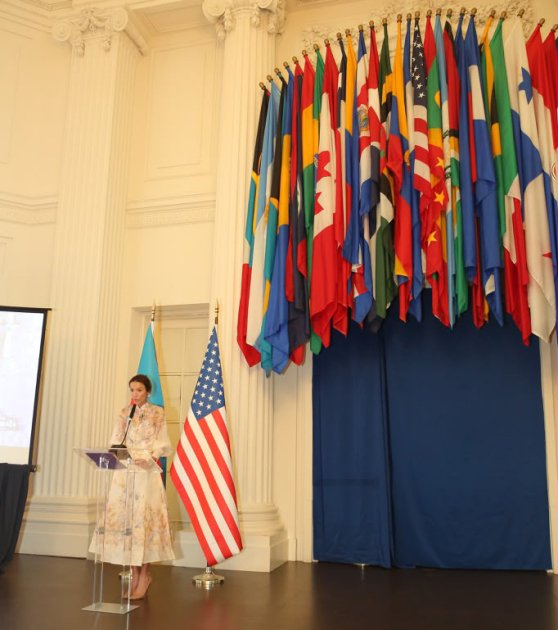 Washington hosts exhibition-concert marking anniversary of restoration of Azerbaijan’s independence
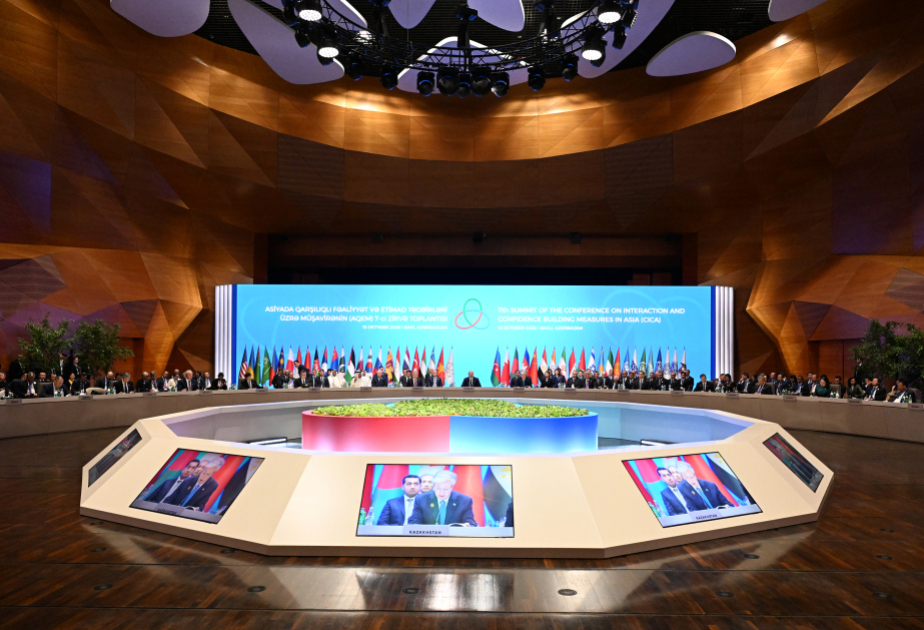 Baku Declaration adopted
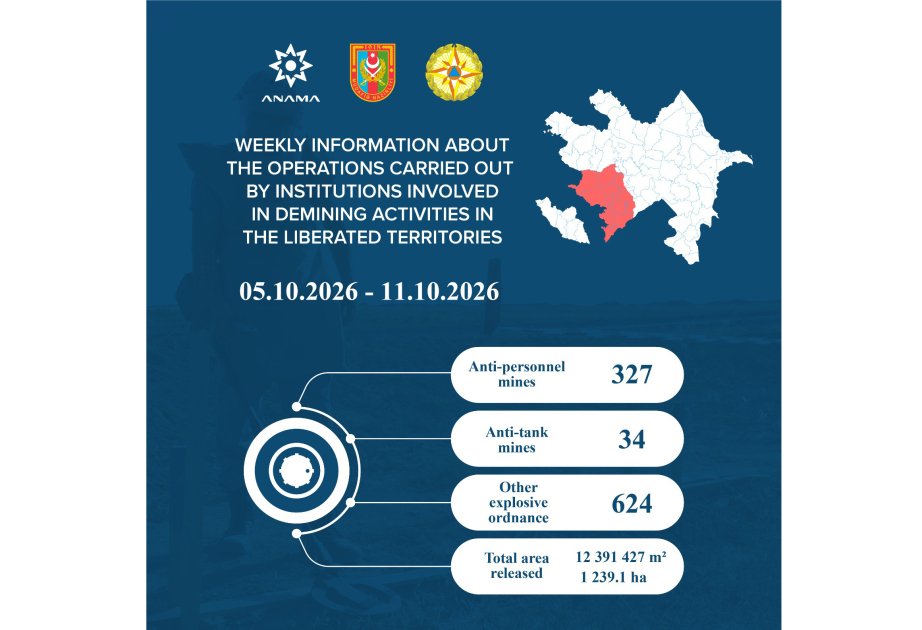 ANAMA: 1,239.1 hectares cleared of mines and unexploded ordnance last week
 International travellers visit Ganjasar Monastery Complex
 Turkmenbashi hosted 8th Consultative Meeting of Heads of State of Azerbaijan and Central Asia